Bei Gesprächen mit IT-Verantwortlichen höre ich immer wieder den Satz: „Ich weiß, wir müssen uns endlich um die Dokumentation kümmern, aber …“ …
USE CASES

IT-Lieferantendokumentation für eine wirksame Dienstleistersteuerung

IT-Organisationen beziehen Anwendungen, Cloud-Services, Infrastrukturkomponenten und betriebliche Leistungen zunehmend von externen Lieferanten. Für einen zuverlässigen IT-Betrieb müssen sie nachvollziehen können, welcher Lieferant welche Leistungen erbringt, welche Anforderungen gelten und wie mit Störungen, Änderungen und Abweichungen umzugehen ist.
Die IT-Lieferantendokumentation schafft dafür eine gemeinsame Informationsbasis. Der Begriff „Lieferant“ umfasst hier auch Dienstleister, Provider und Cloud-Service-Anbieter.
Lieferantensteuerung als Aufgabe des IT-Betriebs
Eine wirksame Lieferantensteuerung benötigt mehr als Verträge und kaufmännische Stammdaten. Der IT-Betrieb braucht eine operative Sicht auf die bezogenen Services, die betroffenen Systeme, bestehende Abhängigkeiten und vereinbarte Verantwortlichkeiten.
Die Dokumentation verbindet Informationen aus Vertragsmanagement, IT-Servicemanagement, IT-Betrieb, Informationssicherheitsmanagement und Risikomanagement. Sie hilft der internen IT, auch bei weitgehend ausgelagerten Leistungen steuerungsfähig zu bleiben.
Informationsbasis für die Lieferantensteuerung
Die benötigten Informationen müssen den gesamten Lebenszyklus der Lieferantenbeziehung unterstützen – von der Auswahl und Beauftragung über den laufenden Betrieb bis zum Lieferantenwechsel
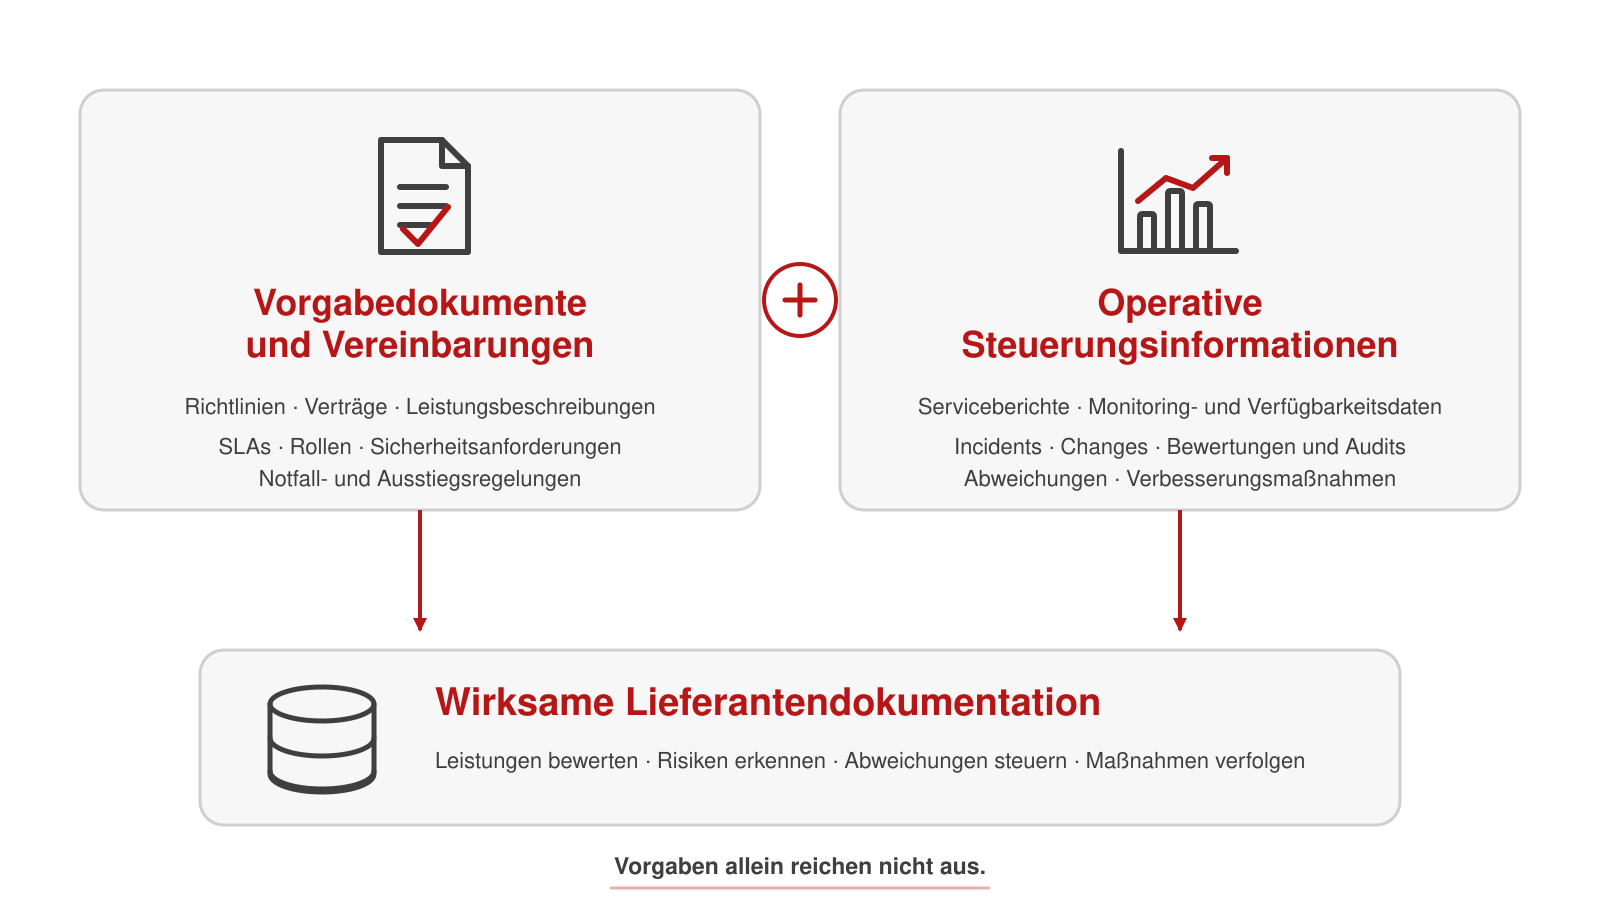
Vorgaben und Vereinbarungen
Übergreifende Vorgaben regeln, wie Lieferanten ausgewählt, bewertet und gesteuert werden. Für jeden relevanten Lieferanten sollten insbesondere folgende Informationen verfügbar sein:
- Verträge, Leistungsbeschreibungen und Service Level Agreements
- Rollen, Ansprechpartner und Eskalationswege
- Kritikalität und zugeordnete Risiken
- Sicherheits- und Datenschutzanforderungen
- Notfall-, Kontinuitäts- und Ausstiegsregelungen
- Anforderungen an die vom Lieferanten bereitzustellende Dokumentation
Operative Steuerungsinformationen
Im laufenden Betrieb muss nachvollziehbar sein, ob die vereinbarten Leistungen tatsächlich erbracht werden. Dafür werden unter anderem folgende Informationen benötigt:
- Service- und SLA-Berichte
- Monitoring- und Verfügbarkeitsdaten
- Incident-, Problem- und Change-Daten
- Ergebnisse von Lieferantenbewertungen und Audits
- dokumentierte Abweichungen und Verbesserungsmaßnahmen
Der Umfang sollte sich nach Kritikalität und Risikoprofil richten. Ein Anbieter eines geschäftskritischen Cloud-Service benötigt eine umfangreichere Dokumentation als ein Lieferant standardisierter Hardware.
Service Levels, Risiken und Informationssicherheit
Service Level Agreements machen Lieferantenleistungen mess- und steuerbar. Die vereinbarten Leistungen müssen zu den Serviceversprechen passen, die die IT gegenüber ihren internen oder externen Kunden abgibt. Der IT-Servicekatalog bildet dafür einen wichtigen Bezugspunkt.
Ein Vertrag oder SLA allein genügt jedoch nicht. Erst die Verbindung mit aktuellen Betriebs-, Monitoring- und ITSM-Daten zeigt, ob der Lieferant seine Verpflichtungen erfüllt.
Auch Lieferantenrisiken müssen angemessen dokumentiert werden. Dazu gehören insbesondere Risiken für die Verfügbarkeit von IT-Services, die Informationssicherheit und die IKT-Lieferkette. Allgemeine Anforderungen an Sicherheitskonzepte, Richtlinien und Nachweise erläutert der Use Case Dokumentation für den sicheren IT-Betrieb.
Führende Informationsquellen statt isolierter Lieferantenakten
Eine moderne IT-Lieferantendokumentation besteht nicht aus einer einzigen Dokumentation. Informationen sollten möglichst dort gepflegt werden, wo sie entstehen und zuverlässig aktuell gehalten werden können.
| Informationsart | Mögliche führende Quelle |
|---|---|
| Lieferantenstammdaten und kaufmännische Angaben | Einkauf oder Lieferantenmanagement |
| Verträge, SLAs und Zertifikate | Vertragsmanagement oder Dokumentenmanagement |
| Services, Systeme und Abhängigkeiten | Servicekatalog, CMDB oder Systemdokumentation |
| Incidents, Problems und Changes | ITSM-System |
| Leistungs- und Verfügbarkeitsdaten | Monitoring- und Reporting-Systeme |
| Risiken, Audits und Maßnahmen | ISMS-, GRC- oder Risikomanagementsystem |
Ein IT-Dokumentationsportal kann als zentraler Einstiegspunkt dienen und die verteilten Informationen logisch zusammenführen. Parallel geführte Listen und Dokumente sollten vermieden werden, da sie den Pflegeaufwand erhöhen und schnell zu widersprüchlichen Angaben führen.
Mögliche KI-Nutzung bei der Verwaltung der Lieferantendokumentation
KI kann Lieferanteninformationen aus Verträgen, Servicebeschreibungen, Berichten, Tickets und Risikobewertungen zusammenführen. Sie kann Abweichungen erkennen, Berichte zusammenfassen und auf auslaufende Nachweise, widersprüchliche Angaben oder mögliche Dokumentationslücken hinweisen.
Voraussetzung sind geeignete Schnittstellen, geregelte Berechtigungen und eine ausreichende Datenqualität. KI ersetzt weder eine klare Informationsarchitektur noch die fachliche Prüfung.
Mit dokuit die Lieferantendokumentation strukturiert aufbauen und vernetzen
Sind Lieferanteninformationen über Verträge, ITSM-Systeme, Dokumentenablagen und Tabellen verteilt, fehlt häufig eine durchgängige Sicht auf Leistungen, Risiken und Verantwortlichkeiten.
dokuit unterstützt Sie bei:
- der Analyse der vorhandenen Lieferanten- und Servicedokumentation,
- der Ermittlung der Anforderungen von IT-Betrieb, ITSM und ISMS,
- der Konzeption eines Dokumentationsmodells mit führenden Informationsquellen,
- der Entwicklung von Richtlinien, Checklisten und standardisierten Informationsstrukturen,
- der Festlegung von Pflegeverantwortung und Review-Verfahren,
- der Einbindung der vom Lieferanten bereitgestellten Dokumentation.
So entsteht eine vernetzte und pflegbare Informationsbasis, mit der der IT-Betrieb Lieferantenleistungen überwachen, Risiken nachvollziehen und Lieferantenwechsel geordnet vorbereiten kann.
Lieferantensteuerung benötigt verlässliche Informationen
Eine wirksame IT-Lieferantendokumentation verbindet Vereinbarungen, Betriebsinformationen und Nachweise. Sie schafft Transparenz über Leistungen, Verantwortlichkeiten und Risiken und erhält die Steuerungsfähigkeit des IT-Betriebs.
FAQ zur IT-Lieferantendokumentation
Welche Informationen gehören in eine IT-Lieferantendokumentation?
Sie umfasst Vorgaben und Vereinbarungen, lieferanten- und servicespezifische Informationen sowie operative Nachweise. Dazu gehören beispielsweise Leistungsbeschreibungen, SLAs, Verantwortlichkeiten, Risiken, Serviceberichte und Auditnachweise.
Reichen Lieferantenvertrag und SLA als Dokumentation aus?
Nein. Vertrag und SLA beschreiben den vereinbarten Soll-Zustand. Für die operative Steuerung werden zusätzlich aktuelle Leistungsdaten, Serviceberichte, Tickets und Bewertungen benötigt.
Was unterscheidet Lieferantendokumentation von Outsourcing-Dokumentation?
Die Lieferantendokumentation unterstützt die Auswahl, Bewertung und Steuerung von Lieferanten. Die Outsourcing-Dokumentation betrachtet zusätzlich die Aufteilung der Betriebs- und Dokumentationsverantwortung für ausgelagerte IT-Services. Beide Bereiche überschneiden sich, wenn ein Lieferant Aufgaben des IT-Betriebs übernimmt.
Weitere Informationen enthält der Use Case IT-Dokumentation für Outsourcing und Cloud-Services.
Muss die Lieferantendokumentation zentral gespeichert werden?
Nein. Die Informationen können in Vertragsmanagement, CMDB, ITSM, Monitoring und ISMS-Systemen geführt werden. Wichtig sind eindeutig festgelegte führende Quellen und ein zentraler Zugang zu den zusammengehörenden Informationen.
Wer ist für die Aktualität verantwortlich?
Die interne Verantwortung sollte einer geeigneten Rolle wie dem Service Owner oder Lieferantenverantwortlichen zugeordnet werden. Der Lieferant stellt vereinbarte Informationen und Nachweise bereit; die beauftragende Organisation prüft und nutzt sie.
Aus unserem Blog
„Welches Dokumentationstool empfehlen Sie denn?“, ist eine der häufigsten Fragen in unserer Beratungspraxis. Diese Frage suggeriert, dass mit einer einzigen Anwendung alle …
„Eine jederzeit aktuelle IT-Dokumentation – so gelingt es“ ist der Titel eines Beitrags, den ich 2014 beim Hanser Verlag veröffentlicht hatte. Aber …