Der nachstehende Auszug aus dem Bericht eines Rechenzentrums beschreibt einen gravierenden Serverausfall. Handelt es sich bei dem beschriebenen Vorfall um eine Störung …
USE CASES
IT-Dokumentation für einen sicheren IT-Betrieb
Ein sicherer IT-Betrieb setzt voraus, dass Sicherheitsanforderungen bekannt, betriebliche Verfahren geregelt und ihre Umsetzung nachvollziehbar ist. Eine integrierte IT- und Sicherheitsdokumentation verbindet deshalb übergeordnete Vorgaben mit operativen Betriebsinformationen und geeigneten Nachweisen.
Das Informationssicherheitsmanagementsystem (ISMS) schafft hierbei den organisatorischen Rahmen, um Informationssicherheitsrisiken systematisch zu steuern. Die zugehörige ISMS-Dokumentation beschreibt Sicherheitsziele, Verantwortlichkeiten, Prozesse und Maßnahmen. Viele dieser Vorgaben müssen im täglichen IT-Betrieb konkret umgesetzt werden.
Welche Anforderungen dabei gelten, unterscheidet sich von Organisation zu Organisation. Maßgeblich sind insbesondere eigene Risiken und Sicherheitsziele, gesetzliche und regulatorische Pflichten, vertragliche Vereinbarungen sowie freiwillig angewendete Normen und Standards. ISO/IEC 27001 und NIS-2 sind wichtige Beispiele, gelten aber nicht pauschal für jedes Unternehmen.
Anforderungen ergeben sich aus dem Unternehmenskontext
Die Dokumentation für einen sicheren IT-Betrieb sollte nicht allein an einer einzelnen Norm oder gesetzlichen Vorgabe ausgerichtet werden. Ausgangspunkt sind die für die jeweilige Organisation tatsächlich relevanten Anforderungen.
| Anforderungsquelle | Wann ist sie relevant? | Beispiele für Dokumentationsinhalte |
|---|---|---|
| Operative Anforderungen | Grundsätzlich für jede IT-Organisation | Betriebsverfahren, Zuständigkeiten, Konfigurationen und Wiederherstellung |
| Eigene Risiken und Sicherheitsvorgaben | Abhängig von Schutzbedarf, IT-Landschaft und Risikobewertung | Richtlinien, Sicherheitskonzepte und freigegebene Maßnahmen |
| Gesetze und regulatorische Vorgaben | Wenn die Organisation in den jeweiligen Anwendungsbereich fällt | Verantwortlichkeiten, Meldewege, Sicherheitsmaßnahmen und Nachweise |
| Verträge und Kundenanforderungen | Wenn entsprechende Anforderungen vereinbart wurden | Service Level Agreements, Berichtspflichten und Kontrollnachweise |
| Normen und Standards | Wenn sie freiwillig angewendet, vertraglich gefordert oder für eine Zertifizierung genutzt werden | Anforderungen an Managementsystem, Prozesse, Maßnahmen und dokumentierte Informationen |
ISO/IEC 27001 und NIS-2 richtig einordnen
ISO/IEC 27001 beschreibt Anforderungen an ein Informationssicherheitsmanagementsystem. Die Norm ist insbesondere relevant, wenn eine Organisation ihr ISMS daran ausrichtet, Konformität nachweisen oder eine Zertifizierung anstrebt. Eine allgemeine Verpflichtung zur Anwendung der Norm besteht für Unternehmen nicht.
Die Anforderungen aus NIS-2 beziehungsweise ihrer nationalen Umsetzung gelten dagegen nur für Organisationen, die die gesetzlichen Kriterien erfüllen. Ob ein Unternehmen als besonders wichtige oder wichtige Einrichtung betroffen ist, muss anhand seiner Tätigkeit, Größe und weiterer gesetzlicher Merkmale geprüft werden. Aktuelle Informationen zur Betroffenheit stellt das Bundesamt für Sicherheit in der Informationstechnik bereit.
Auch weitere gesetzliche, branchenspezifische oder vertragliche Vorgaben können Anforderungen an den IT-Betrieb und seine Dokumentation enthalten. Entscheidend ist deshalb eine strukturierte Ermittlung und Zuordnung der tatsächlich geltenden Anforderungen.
Sicherheitsanforderungen im IT-Betrieb umsetzen
Informationssicherheit und sicherer IT-Betrieb sind eng miteinander verbunden. Während das ISMS übergreifende Ziele, Risiken und Anforderungen steuert, erfolgt die praktische Umsetzung vieler Sicherheitsmaßnahmen im täglichen IT-Betrieb.
Dazu gehören beispielsweise:
- Berechtigungsmanagement,
- Patch- und Schwachstellenmanagement,
- Datensicherung und Wiederherstellung,
- Monitoring und Protokollierung,
- Konfigurations- und Änderungsmanagement,
- Behandlung von Sicherheitsvorfällen.
Eine wirksame IT-Dokumentation macht nachvollziehbar, welche Anforderungen gelten, wie sie umgesetzt werden und welche Informationen ihre Umsetzung belegen.
ISMS- und Betriebsdokumentation miteinander verbinden
ISMS- und IT-Betriebsdokumentation sollten keine voneinander getrennten Dokumentationswelten bilden. Sicherheitsrichtlinien, Sicherheitskonzepte, Betriebskonzepte und technische Dokumentationen müssen sinnvoll aufeinander verweisen.
Eine übergeordnete Sicherheitsrichtlinie kann beispielsweise Anforderungen an Berechtigungen, Datensicherung oder Protokollierung festlegen. Wie diese Anforderungen für ein bestimmtes IT-System umgesetzt werden, sollte dagegen in der zugehörigen System- oder Betriebsdokumentation beschrieben werden.
Auch die IT-Notfalldokumentation gehört zu dieser integrierten Sicht. Sie stellt Informationen und Handlungsanweisungen für Situationen bereit, in denen der Normalbetrieb nicht mehr möglich ist.
Durch gezielte Verweise müssen Informationen nicht mehrfach gepflegt werden. Gleichzeitig bleibt der Zusammenhang zwischen übergeordneter Anforderung, operativer Umsetzung und Nachweis erkennbar. Eine Dokumentenmatrix kann diese Zuordnung transparent machen.
Betriebsinformationen sind Teil der Nachweisbasis
Für die Informationssicherheit relevante Betriebsinformationen liegen nicht nur in klassischen Dokumenten vor. Auch strukturierte und dynamische Informationen aus operativen IT-Systemen können zeigen, wie Sicherheitsmaßnahmen tatsächlich umgesetzt werden.
| Themenbereich | Typische Betriebsinformationen |
|---|---|
| Identitäten und Berechtigungen | Benutzer, Rollen, Berechtigungen und administrative Zugänge |
| Netzwerke und Konfigurationen | Firewall-Regeln, Netzwerkinformationen sowie System- und Anwendungskonfigurationen |
| Änderungen und Schwachstellen | Patch- und Versionsstände, Schwachstellen, Changes und Konfigurationsänderungen |
| Datensicherung und Notfallvorsorge | Backup- und Wiederherstellungsinformationen, Notfall- und Wiederanlaufverfahren |
| Überwachung und Betriebsführung | Monitoring, Protokollierung sowie Administrations- und Betriebsanweisungen |
Diese Informationen müssen nicht zusätzlich in statischen Dokumenten gepflegt werden, wenn sie bereits zuverlässig in geeigneten Systemen verfügbar sind. Wichtig sind definierte Informationsquellen, eindeutige Verantwortlichkeiten und ein nachvollziehbarer Zugriff für IT-Betrieb, Informationssicherheitsmanagement und Nachweisführung.
So entsteht eine gemeinsame Informationsbasis, ohne Inhalte unnötig zu kopieren oder parallele Dokumentationsstrukturen aufzubauen.
Mögliche KI-Nutzung bei der Sicherheitsdokumentation
KI kann die Erstellung, Suche, Analyse und Pflege der Sicherheitsdokumentation unterstützen. Abhängig von der eingesetzten Lösung, den verfügbaren Schnittstellen und den vergebenen Berechtigungen können dabei sowohl klassische Dokumente als auch strukturierte Informationen aus operativen IT-Systemen einbezogen werden.
Mögliche Einsatzbereiche sind:
- Dokumente und Betriebsinformationen durchsuchen und zusammenfassen,
- Anforderungen mit Maßnahmen und Nachweisen verbinden,
- Informationen für Reviews und Audits zusammenstellen,
- Widersprüche und mögliche Dokumentationslücken erkennen,
- Entwürfe für neue oder zu aktualisierende Dokumente erstellen.
Voraussetzung sind eindeutige und verlässliche Informationsquellen, konsistente Begriffe, geeignete Metadaten, geregelte Zugriffsrechte sowie nachvollziehbare Versionen und Freigaben. Eine durchdachte Dokumentationsarchitektur verbessert deshalb auch die Voraussetzungen für eine sinnvolle KI-gestützte Nutzung.
KI-generierte Ergebnisse ersetzen jedoch weder die fachliche Bewertung noch die Freigabe durch die zuständigen Verantwortlichen.
So unterstützt dokuit Sie beim sicheren IT-Betrieb
dokuit unterstützt Sie dabei, Sicherheitsanforderungen, Dokumente und operative IT-Informationen in einer integrierten Dokumentationsstruktur zusammenzuführen. Im Mittelpunkt steht eine ISMS-Dokumentation, die nicht nur regulatorische Anforderungen adressiert, sondern auch im IT-Betrieb tatsächlich nutzbar bleibt.
Gemeinsam mit Innen:
- analysieren wir vorhandene ISMS- und IT-Dokumentationen,
- ermitteln wir relevante Informations- und Nachweisquellen,
- entwickeln wir eine geeignete Dokumentationsarchitektur,
- ordnen wir Richtlinien, Konzepte und Betriebsdokumentationen ein,
- verbinden wir Sicherheitsanforderungen mit ihrer operativen Umsetzung,
- definieren wir Dokumentationsverantwortlichkeiten,
- reduzieren wir redundante Dokumente und Mehrfachpflege,
- berücksichtigen wir Anforderungen aus ISO 27001, NIS2 und weiteren Regelwerken,
- schaffen wir Grundlagen für eine spätere KI-gestützte Nutzung der Informationen.
Ziel ist eine Dokumentationslandschaft, in der Sicherheitsanforderungen, operative Umsetzung und Nachweise nachvollziehbar miteinander verbunden sind. So unterstützt die Dokumentation nicht nur Audits und Compliance, sondern vor allem den sicheren und zuverlässigen IT-Betrieb.
Vereinbaren Sie jetzt einen Termin für eine integrierte Sicherheitsdokumentation.
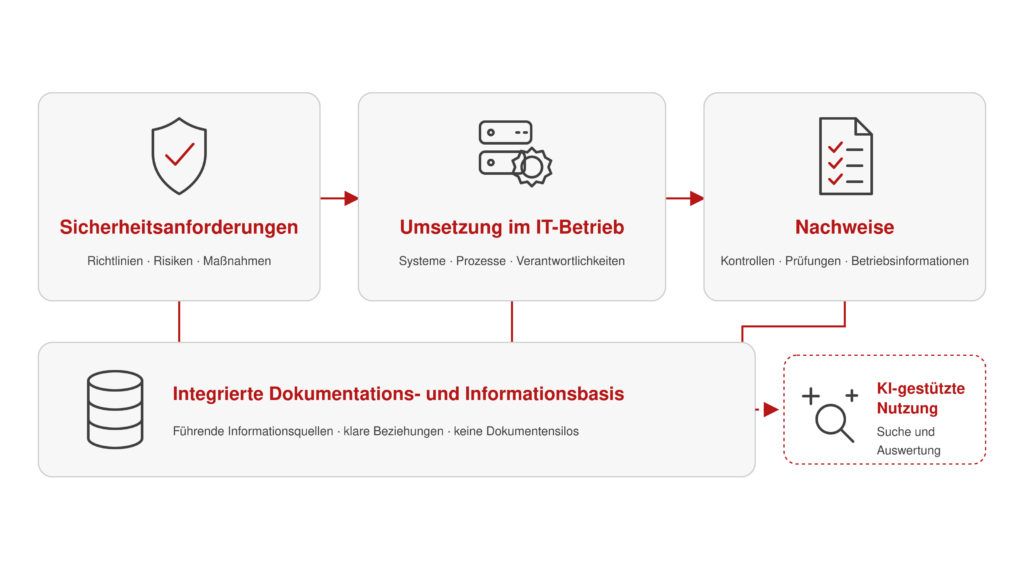
Integrierte Dokumentation statt paralleler Dokumentensilos
Eine integrierte Dokumentationsstruktur verbindet Sicherheitsanforderungen, operative Umsetzung und Nachweise. Sie reduziert redundante Inhalte, erleichtert die Pflege und unterstützt sowohl den sicheren IT-Betrieb als auch Prüfungen, Audits und die KI-gestützte Nutzung vorhandener Informationen.
FAQ zur ISMS- und IT-Sicherheitsdokumentation
Was ist der Unterschied zwischen ISMS-Dokumentation und IT-Sicherheitsdokumentation?
Die ISMS-Dokumentation beschreibt das gesamte Managementsystem mit Zielen, Risiken, Verantwortlichkeiten und Nachweisen. Die IT-Sicherheitsdokumentation konzentriert sich auf die technische und operative Umsetzung der Sicherheitsanforderungen und ist damit ein Teil der ISMS-Dokumentation.
Decken Ihre Konzepte auch regulatorische Anforderungen wie NIS-2 ab?
Ja. Unsere Konzepte und unser Vorgehensmodell beziehen NIS-2 (u. a. Governance, Risiko- und Maßnahmenmanagement, Incident- und Meldeprozesse, Lieferkette, Nachweisführung) explizit ein. Wir übersetzen die Vorgaben in klare Dokumentationsstrukturen, Verantwortlichkeiten und Prüfnachweise – inklusive Gap-Analyse, Maßnahmenplan und Auditvorbereitung.
Welche Dokumente verlangt ISO 27001?
ISO/IEC 27001 fordert unter anderem den ISMS-Geltungsbereich, die Informationssicherheitspolitik, Risikobeurteilung und -behandlung, die Erklärung zur Anwendbarkeit sowie Audit- und Managementnachweise. Weitere Dokumente legt die Organisation abhängig von ihren Risiken und Maßnahmen selbst fest.
Reicht das Ausfüllen von ISO-27001-Vorlagen für ein ISMS aus?
Nein. Vorlagen bieten Orientierung, müssen aber an die tatsächlichen Prozesse, Verantwortlichkeiten, Systeme und Risiken der Organisation angepasst werden. Entscheidend ist außerdem, dass die beschriebenen Regelungen umgesetzt und regelmäßig aktualisiert werden.
Wie lassen sich ISMS- und IT-Betriebsdokumentation verbinden?
Übergeordnete Sicherheitsanforderungen werden in Richtlinien und Konzepten festgelegt, ihre konkrete Umsetzung in der System- und Betriebsdokumentation beschrieben. Eindeutige Verweise verbinden Anforderungen, operative Informationen und Nachweise, ohne Inhalte mehrfach zu pflegen.
Kann KI bei ISO-27001-Audits unterstützen?
KI kann Dokumente und Nachweise durchsuchen, zusammenfassen und Anforderungen zuordnen sowie mögliche Widersprüche oder Lücken aufzeigen. Die fachliche Bewertung und die Beurteilung durch qualifizierte Auditorinnen und Auditoren ersetzen sie nicht.
Warum ist eine strukturierte ISMS-Dokumentation für KI wichtig?
Klare Informationsquellen, einheitliche Begriffe, Metadaten und nachvollziehbare Verknüpfungen verbessern die Qualität KI-gestützter Auswertungen. Veraltete, verteilte oder widersprüchliche Informationen führen dagegen zu unzuverlässigen Ergebnissen.
Aus unserem Blog
Wissenswertes WISSEN KOMPAKT Das Umsetzungsrahmenwerk für das Notfallmanagement – kurz UMRA – unterstützte Organisationen bei der Umsetzung des damaligen BSI‑Standards 100‑4. Es …
Eine typische Situation: Im Rahmen einer Prüfung oder eines Audits bei der IT-Organisation wird festgestellt, dass ein Notfallhandbuch respektive Notfallpläne fehlen oder …